Cybersécurité · WatchGuard AuthPoint · Publié le 16 novembre 2026
AuthPoint Gateway 7.6.0 : quatre vulnérabilités corrigées, ce que les administrateurs doivent vérifier
Le 4 novembre 2026, WatchGuard a publié quatre avis de sécurité concernant AuthPoint Authentication Gateway. La version 7.6.0 apporte la correction. Voici ce que cela signifie concrètement pour vos environnements et ceux de vos clients.
L’essentiel
- Produit concerné : AuthPoint Authentication Gateway, versions 1.0 jusqu’à 7.6.0 exclue.
- Version corrective : 7.6.0, publiée par WatchGuard le 29 octobre 2026.
- Vulnérabilités : CVE-2026-121637, CVE-2026-121638, CVE-2026-121639 et CVE-2026-121640.
- Exploitation : WatchGuard indique ne pas avoir connaissance d’exploitation active de ces vulnérabilités.
- Action recommandée : télécharger et installer la version 7.6.0 de la Gateway, puis vérifier son fonctionnement.
Pourquoi cet avis concerne tous les déploiements AuthPoint avec Gateway
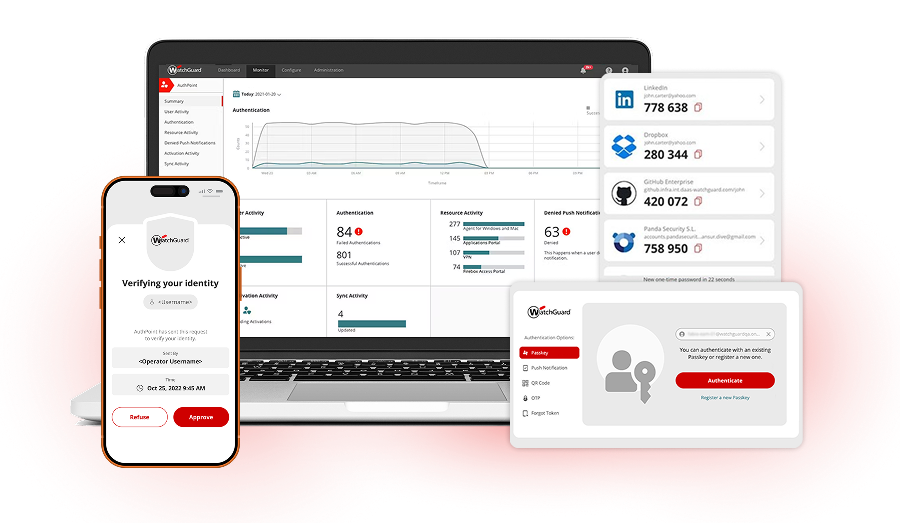
AuthPoint Gateway est le composant installé sur site qui relie WatchGuard Cloud aux ressources locales d’authentification, comme un annuaire LDAP ou Active Directory. Elle se trouve donc au cœur du processus de connexion de vos utilisateurs. Une faiblesse à cet endroit peut perturber l’accès aux services ou, dans certaines conditions, fausser le résultat d’une authentification.
Les quatre vulnérabilités ont été identifiées par l’équipe WatchGuard AI Security Research et publiées simultanément le 4 novembre 2026 sur le portail officiel psirt.watchguard.com. L’avis a également été relayé par le Centre canadien pour la cybersécurité sous la référence AV26-1125.
Les quatre vulnérabilités en un coup d’œil
| CVE | Gravité (CVSS v4.0) | Nature | Condition mentionnée |
|---|---|---|---|
| CVE-2026-121639 | Critique, 9,2 | Absence d’authentification sur une fonction critique, avec risque de déni de service | Gateway configurée avec un fournisseur LDAP ou Active Directory |
| CVE-2026-121638 | Critique, 9,1 | Validation de certificat insuffisante, permettant une attaque de type « homme du milieu » | Attaquant en position intermédiaire sur le réseau |
| CVE-2026-121640 | Critique, 9,1 | Rejeu d’une requête légitime (capture-replay) pour déclencher des actions d’administration non autorisées | Attaquant ayant observé une requête légitime entre composants de la Gateway |
| CVE-2026-121637 | Élevée, 8,9 | Validation d’intégrité insuffisante dans le rappel d’authentification LDAP | Gateway configurée avec un fournisseur LDAP |
Les scores ci-dessus sont ceux attribués par WatchGuard, qui agit ici en tant qu’autorité de numérotation des CVE.
Comprendre les risques sans jargon
CVE-2026-121639 : une fonction critique accessible sans authentification
Selon la fiche officielle, un attaquant distant, non authentifié, disposant d’un accès réseau à l’hôte de la Gateway, pourrait perturber les services d’authentification et supprimer la configuration locale de synchronisation d’annuaire. Pour une entreprise, cela peut se traduire par des utilisateurs incapables de s’authentifier et par une synchronisation d’annuaire à reconfigurer. C’est la vulnérabilité la mieux notée de l’avis.
CVE-2026-121638 : des communications qui peuvent être interceptées
Un contrôle insuffisant des certificats permet à un attaquant placé sur le chemin réseau d’intercepter et de modifier les échanges entre la Gateway et les fournisseurs d’authentification locaux. Le risque tient ici à la confiance accordée à un interlocuteur qui n’a pas été correctement vérifié.
CVE-2026-121640 : le rejeu d’une requête légitime
Un attaquant qui a pu observer une requête légitime entre composants de la Gateway pourrait la rejouer pour exécuter des actions d’administration non autorisées, y compris la perturbation des services d’authentification. Le point à retenir : l’attaque s’appuie sur une requête valide déjà capturée, d’où l’intérêt de maîtriser les flux réseau autour de la Gateway.
CVE-2026-121637 : un résultat d’authentification qui peut être falsifié
Dans le rappel d’authentification LDAP, un attaquant réseau disposant d’une signature d’en-tête valide pourrait falsifier le résultat de l’authentification et l’identifiant de transaction, ce qui conduirait à des issues de session non autorisées. WatchGuard la classe en gravité élevée.
Versions concernées et version corrective
| Produit | Versions concernées | Versions non concernées |
|---|---|---|
| AuthPoint Authentication Gateway | 1.0 et supérieures, jusqu’à 7.6.0 exclue | 7.6.0 et supérieures |
Les fiches officielles indiquent la même solution pour les quatre avis : AuthPoint Authentication Gateway 7.6.0. Elles ne mentionnent pas de mesure de contournement : la mise à jour est la réponse prévue par l’éditeur.
Mettre à jour vers la version 7.6.0
La Gateway ne se met pas à jour automatiquement. Selon la documentation WatchGuard, il faut télécharger puis installer la version à jour. La désinstallation préalable n’est pas nécessaire et aucune clé d’enregistrement n’est requise pour mettre à jour une Gateway déjà installée.
- Dans l’interface de gestion AuthPoint, ouvrez la page Downloads.
- Dans la section Gateway Installer, cliquez sur Download Installer en face de votre système d’exploitation.
- Exécutez l’installateur téléchargé.
- Sur la page Gateway, vérifiez que l’icône d’état est verte et que la version affichée est la bonne.
- Vérifiez qu’AuthPoint peut se connecter à vos identités externes, en suivant la procédure « Test the Connection to an LDAP External Identity » du Centre d’aide WatchGuard.
Ces étapes proviennent de la page « Update an Installed Gateway » du Centre d’aide WatchGuard. Avant d’intervenir, consultez-la ainsi que la page « About Gateways », qui détaille les prérequis, notamment l’environnement Java.
Points d’attention pour les intégrateurs
- Faites l’inventaire de toutes les instances. Passerelles principales, secondaires et environnements clients : chacune doit atteindre la version 7.6.0. WatchGuard a indiqué, à l’occasion d’une version précédente, recommander de mettre à jour l’ensemble des passerelles principales et secondaires.
- Utilisateurs d’ADFS. Les notes de version précisent que le nouvel agent AuthPoint pour ADFS (v1.2.4, également publié le 29 octobre 2026) requiert la Gateway 7.6.0 ou supérieure.
- Autres nouveautés de la 7.6.0. La version prend en charge EAP-MSCHAPv2 pour RADIUS et corrige le traitement des requêtes d’accès dupliquées avec un même identifiant RADIUS. Consultez les notes de version avant le déploiement.
- Planifiez l’intervention. La Gateway intervient dans le processus d’authentification : choisissez un créneau adapté et prévenez les équipes concernées.
Conclusion : une mise à jour simple, à intégrer à votre routine de maintenance
Cet avis rappelle que les composants d’authentification méritent le même suivi que les pare-feux et les postes. La bonne nouvelle : la correction existe, la procédure est documentée et WatchGuard ne signale pas d’exploitation connue à ce jour. Un inventaire rigoureux et une mise à jour contrôlée suffisent à traiter le sujet.
Blink IT Solutions vous accompagne
Distributeur officiel WatchGuard au Maroc et en Afrique, Blink IT Solutions accompagne les intégrateurs, revendeurs et équipes IT dans le déploiement, la maintenance et la sécurisation de leurs solutions WatchGuard, dont AuthPoint.
Besoin d’aide pour inventorier vos Gateways, préparer la mise à jour ou valider le résultat ? Notre équipe technique est à votre disposition.
- WatchGuard PSIRT : fiches CVE-2026-121637, CVE-2026-121639 et CVE-2026-121640 (psirt.watchguard.com)
- Fiches CVE de CVE-2026-121638 et CVE-2026-121640 sur cve.org (autorité WatchGuard Technologies)
- WatchGuard, notes de version « AuthPoint Agent Releases », Gateway v7.6.0
- WatchGuard Help Center : « Update an Installed Gateway » et « About Gateways »
- Centre canadien pour la cybersécurité, avis AV26-1125